Modelo de evidencia
La cadena de custodia digital que convierte cada comunicación en evidencia verificable y auditable.
¿Qué es la "Evidencia técnica"?
El conjunto de registros digitales que permiten reconstruir los hechos
En el contexto de RuleCenter, la evidencia técnica es el conjunto de registros digitales (logs) que permiten reconstruir la secuencia de hechos relacionados con una comunicación:
- Quién la envió - Identificación del remitente y sistema
- Qué se envió exactamente - La versión enviada y su hash
- Quién la recibió - Destinatario identificado
- Qué hizo con ella - Acciones registradas con timestamps
La cadena de custodia digital
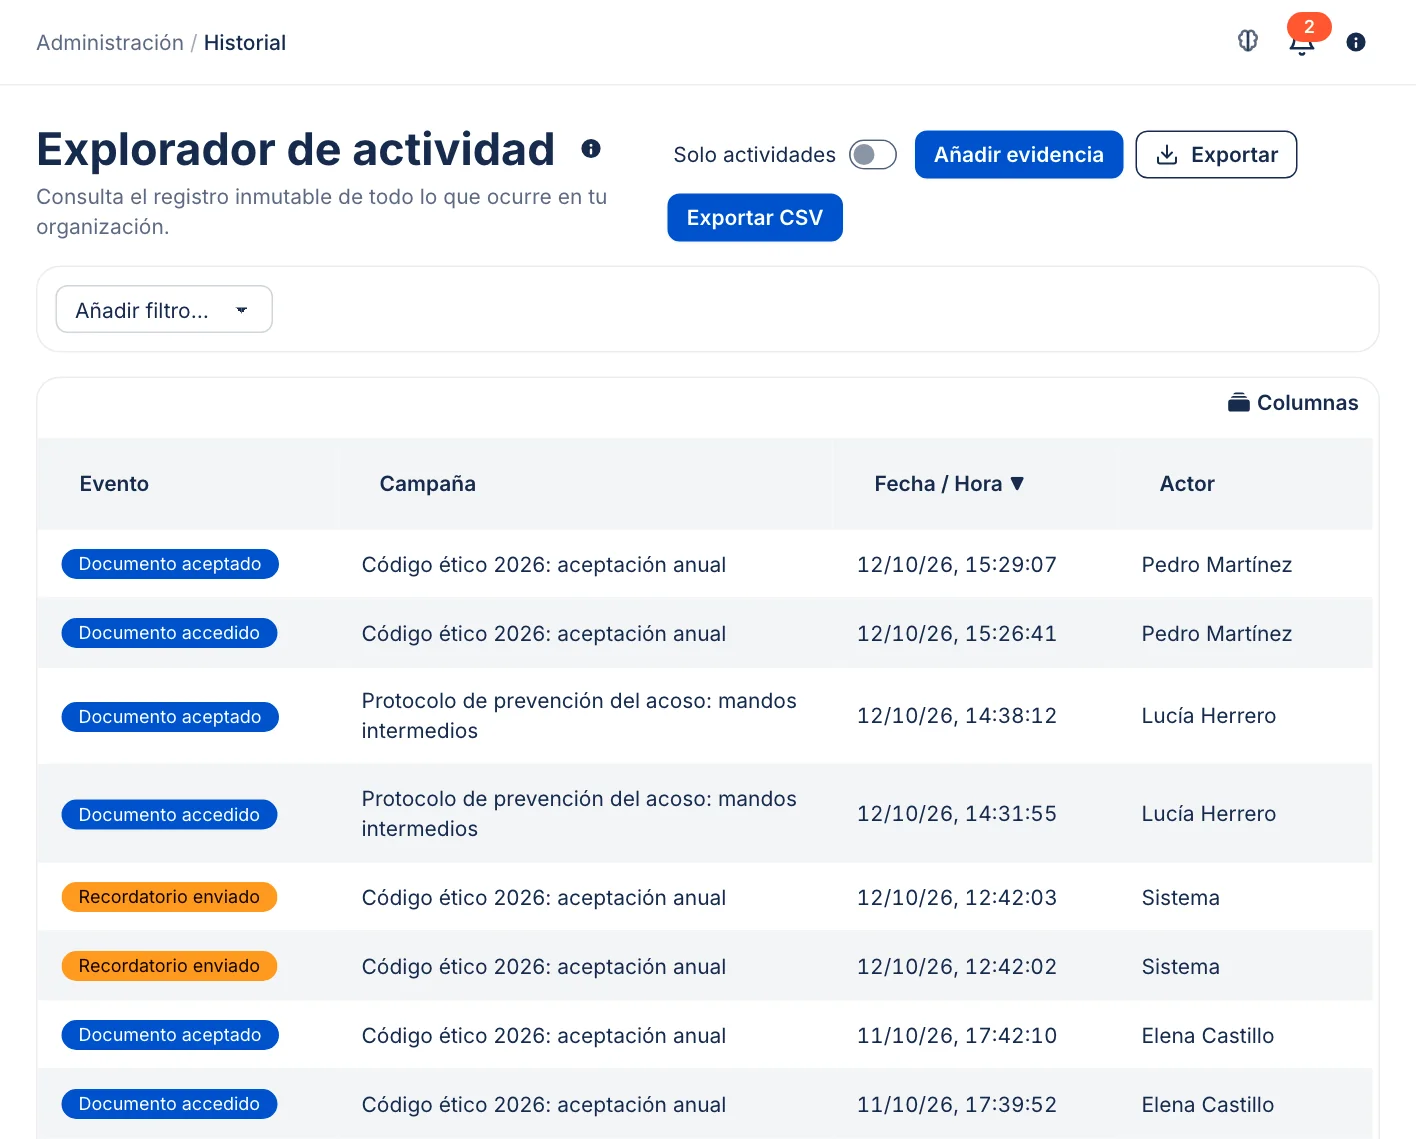
Nuestro sistema registra secuencialmente cada evento crítico
Evento de envío
Fecha y hora del envío y hash SHA-256 (huella digital) de la versión enviada. Cambiar el documento crea una versión nueva, con otra huella: lo enviado no se reescribe.
Evento de envío registrado
Constancia, persona a persona, de que la notificación entró en la cola de envío hacia el correo del empleado, con su fecha y hora.
Evento de acceso
Fecha y hora en que el empleado abre el documento.
Tiempo de lectura
Cuánto tiempo tuvo abierto el documento antes de marcarlo como leído o de aceptarlo.
Evento de aceptación
Acción explícita (clic en "He leído y acepto") vinculada a la persona: a su sesión en la aplicación o al enlace de un solo uso que recibió en su correo.
El registro de evidencia
Cada tarea, lectura, aceptación y respuesta queda registrada y no se modifica nunca.
Integridad y autoría
Hashing SHA-256
Utilizamos algoritmos de hash estándar (SHA-256) para vincular la aceptación del usuario con una versión específica del documento.
Si cambias una coma en la política, el hash cambia: es otra versión, y puedes pedir que se acepte de nuevo.
Esto elimina el problema de "yo acepté la versión anterior, no esta".
¿Qué permite demostrar?
- Integridad: El documento no ha sido modificado
- Autenticidad: El usuario está identificado
- Autoría: la aceptación queda ligada a la persona, por su sesión en la aplicación o por el enlace de un solo uso que recibió en su correo
- Temporalidad: Fecha y hora en UTC de cada evento
Privacidad por diseño
Evidencias robustas sin ser invasivas
Lo justo para la evidencia
Fecha y hora y versión del documento. Si se lee o se acepta en la aplicación, también el navegador, el tiempo de lectura y la ubicación aproximada. La dirección IP no se guarda: solo se usa para deducir esa ubicación.
Ubicación precisa, solo con permiso
El navegador pide permiso al empleado antes de compartir su posición. Si no lo da, solo queda la ubicación aproximada.
Transparente
Como evidencia se registra lo que el empleado hace con cada documento: abrirlo, leerlo y aceptarlo. Antes de aceptar, ve que su ubicación puede quedar registrada.
¿Quieres ver un ejemplo real de evidencia?
Te mostramos cómo se genera el informe de evidencia con todos los datos técnicos